Cloud o scheda SD: cosa cambia per la privacy
Una telecamera smart salva i filmati in due modi: su una microSD inserita nel dispositivo oppure sui server del cloud del produttore, spesso a pagamento. Secondo Altroconsumo (2026-10-29), alcuni modelli come Eufy Indoor Cam E30 e Tapo C230 permettono di usare una microSD locale senza dipendere dal cloud. Con la microSD i video restano fisicamente nel dispositivo; con il cloud la conservazione dipende dal servizio del produttore e dal suo abbonamento.
Registrazione su microSD: funzionamento e limiti
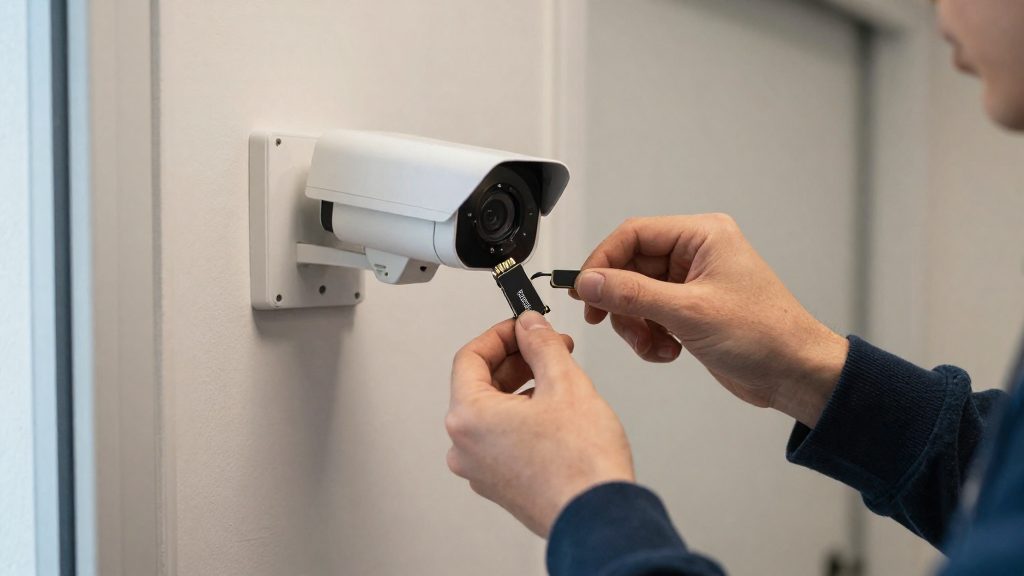
La telecamera scrive i video direttamente sulla microSD inserita nel suo slot, senza passare da un server esterno per l’archiviazione. Questo non significa che la visualizzazione da remoto sia sempre locale: l’accesso dallo smartphone può comunque passare per la connessione o il servizio del produttore.
I limiti principali riguardano la capacità e la gestione dello spazio:
- la quantità di filmati conservati dipende dalla capacità della microSD;
- il comportamento a memoria piena (sovrascrittura dei file più vecchi oppure arresto della registrazione) varia da modello a modello;
- chi ha accesso fisico alla microSD può estrarla, ma la possibilità di leggerne i filmati dipende dalla cifratura e dalle protezioni del modello.
Per verificare questi punti, consulta la tabella seguente:
| Verifica | Dove trovarla |
|---|---|
| Capacità massima supportata | Specifiche tecniche o manuale del produttore |
| Comportamento a memoria piena | Impostazioni di registrazione o manuale |
| Possibilità di registrare senza cloud | Pagina del prodotto e test indipendenti |
Cloud del produttore: dove risiedono i filmati
Con il cloud, i video vengono inviati e conservati sui server del produttore. Le registrazioni restano quindi fuori dal dispositivo e dal controllo fisico dell’utente, e la loro disponibilità dipende dall’abbonamento attivo.
Dati sul dispositivo in caso di furto o sostituzione
Se la telecamera viene rubata, la microSD inserita può contenere le registrazioni precedenti, anche quelle più recenti rispetto all’ultimo accesso. Lo stesso rischio riguarda la rivendita o la sostituzione del dispositivo.
Le copie salvate nel cloud restano associate all’account e al servizio del produttore, ma possono coesistere con registrazioni sulla microSD della telecamera. Per questo la cessione del dispositivo non cancella automaticamente i dati sui server, e la chiusura dell’account va verificata direttamente con il produttore.
Perché le telecamere smart vengono violate
Impostazioni di fabbrica non modificate e servizi raggiungibili da internet senza protezioni adeguate possono favorire la compromissione di una telecamera smart. Secondo Cybersecurity360 (2025), il caso CamHub nasce da una catena di vulnerabilità: dispositivi economici, impostazioni di fabbrica non cambiate e connessioni non cifrate. L’accesso può essere semplice quando il dispositivo esposto non richiede credenziali o conserva credenziali predefinite. Una connessione non cifrata espone invece il traffico a chi può intercettarlo; una porta raggiungibile da internet non dimostra, da sola, che si possa accedere ai filmati.
| Vulnerabilità | Effetto sul dispositivo | Come si presenta |
|---|---|---|
| Autenticazione debole | Accesso con credenziali predefinite o senza password | Credenziali di fabbrica mai sostituite |
| Connessione non cifrata | Video e comandi leggibili da chi intercetta il traffico | Flusso dati senza TLS o protocolli equivalenti |
| Porta esposta a internet | Il dispositivo risponde a richieste dall’esterno della rete domestica | Inoltro di porte sul router o servizi di accesso remoto attivi |
Autenticazione debole sui dispositivi economici
Molti modelli a basso costo usano un account amministratore con credenziali uguali per tutti gli esemplari della stessa serie. Chi conosce o deduce queste credenziali può accedere allo stream video senza superare alcun controllo aggiuntivo. Anche quando il produttore mette a disposizione una password personalizzata, la configurazione iniziale spesso non la richiede. Il risultato è un dispositivo che sembra protetto dall’app ma resta aperto all’accesso diretto.
Connessioni non cifrate e porte esposte
Un flusso video non cifrato può essere letto da chiunque abbia accesso al percorso di rete, mentre una porta aperta verso internet rende la telecamera raggiungibile da qualsiasi punto della rete pubblica. Il rischio aumenta quando l’utente abilita l’accesso remoto senza verificarne le impostazioni di sicurezza o inoltra manualmente le porte del router per vedere le immagini fuori casa.
Motori di ricerca che mappano i dispositivi esposti
Shodan e Censys sono motori di ricerca che scansionano gli indirizzi pubblici di internet e catalogano i servizi risposti da dispositivi connessi. Secondo Cybersecurity360 (2025), questi strumenti mappano le telecamere vulnerabili, che quindi diventano individuabili senza alcuno scanning mirato da parte dell’aggressore. Un dispositivo indicizzato con un servizio attivo e credenziali predefinite viene quindi trovato con poca fatica.
Il test Altroconsumo (2026) mostra un aspetto collegato: nella valutazione di sei modelli da interno qualità video, facilità d’uso e rilevamento pesano il 30% ciascuno. Il rapporto segnala inoltre che telecamere poco protette possono diventare un punto d’accesso per spiare o disattivare l’intero sistema di sorveglianza.
Il caso CamHub: cosa ha detto il Garante
Il Garante per la protezione dei dati personali aveva adottato il provvedimento n. 573 del 1° ottobre 2025 nei confronti di ICF Technology Inc., gestore di CamHub.com. Il 23 ottobre 2025 ha però annullato l’avvertimento, avendo verificato che la società non risultava responsabile della diffusione illecita di filmati provenienti da telecamere private. Secondo Cybersecurity360 (2025), il provvedimento porta la data di riferimento del 1 ottobre 2025 e il Garante lo ha adottato sospettando che il sito diffondesse immagini di telecamere IP installate in abitazioni private italiane. La data va verificata sul sito ufficiale del Garante (gpdp.it), perché la fonte indicata è un articolo di stampa.
Il punto giuridico più rilevante riguarda la portata extraterritoriale del GDPR: il regolamento si applica anche a un soggetto stabilito fuori dall’Unione europea quando tratta dati di persone che si trovano nell’UE, se l’attività riguarda l’offerta di beni o servizi o il monitoraggio dei comportamenti di tali persone (art. 3, par. 2). Il fatto che il sito abbia sede negli Stati Uniti non esclude quindi la competenza del Garante.
Gli strumenti usati dal Garante
| Riferimento | Cosa prevede | Ruolo nel caso |
|---|---|---|
| Art. 58, par. 2, lett. a | Potere del Garante di rivolgere avvertimenti al titolare o al responsabile quando i trattamenti previsti possono violare il regolamento | Avvertimento formale verso CamHub |
| Art. 3, par. 2 | Applicazione del GDPR a soggetti extra-UE che trattano dati di persone nell’Unione | Fondamento della competenza sul sito statunitense |
| Art. 25 | Protezione dei dati fin dalla progettazione e per impostazione predefinita | Richiamo agli obblighi di chi progetta il servizio |
| Art. 32 | Sicurezza del trattamento: misure tecniche e organizzative adeguate al rischio | Richiamo agli obblighi di sicurezza |
Cosa significa per chi acquista una telecamera
L’avvertimento non sanziona l’utente finale, ma indica che la responsabilità della sicurezza dei dati ricade su chi gestisce il servizio. Per valutare un prodotto, conviene identificare il titolare del trattamento, cioè la società che decide come vengono usate le immagini.
Cosa puoi inquadrare e cosa no?
Una telecamera esterna può riprendere legalmente solo gli spazi di propria pertinenza, cioè le aree di cui il proprietario o il residente ha l’uso esclusivo, come giardino privato, vialetto, ingresso e facciata dell’abitazione. Secondo Altroconsumo (2026), la ripresa non deve estendersi a cortili, pianerottoli, scale o garage comuni.
Spazi ammessi e spazi esclusi
| Area inquadrata | Esito |
|---|---|
| Giardino, vialetto o ingresso di proprietà esclusiva | Ammessa, se di propria pertinenza |
| Cortile condominiale | Vietata |
| Pianerottolo | Vietato |
| Scale | Vietate |
| Garage comune | Vietato |
Regolare il campo visivo per escludere aree altrui
Il campo visivo reale spesso è più ampio di quello immaginato in fase di installazione. Per evitare riprese di spazi comuni:
- Controlla l’immagine dal vivo nell’app, sia di giorno sia di notte, e verifica dove finiscono i bordi dell’inquadratura.
- Modifica inclinazione e rotazione del supporto finché i bordi non includono aree altrui. Con obiettivi grandangolari l’area coperta è più ampia: se il modello lo consente, riduci l’angolo di ripresa.
- Se l’app offre maschere di privacy (zone oscurate nell’immagine), usale per coprire le porzioni che affacciano su spazi comuni. Le modalità di impostazione variano da modello a modello: consulta le istruzioni del produttore.
- Ripeti il controllo dopo ogni spostamento della telecamera, anche minimo.
Come proteggere la telecamera in pratica
La sicurezza di una telecamera dipende in gran parte dalla configurazione iniziale, non solo dal modello acquistato. Le misure seguenti agiscono sulle credenziali e sull’esposizione del dispositivo verso internet.
Sostituire le credenziali predefinite
Al primo avvio, cambiare la password di amministrazione e, se previsto, il nome utente. Usare una password robusta e unica, generata con un gestore di password e non riutilizzata su altri servizi. Cambiare la password anche nell’account dell’app del produttore, se la telecamera è collegata a un account.
Disattivare le porte esposte e l’accesso remoto inutile
Nelle impostazioni di rete della telecamera e del router, verificare se sono attivi UPnP o port forwarding verso l’indirizzo della telecamera. Se l’accesso da fuori casa non serve, disattivarlo. Quando serve, preferire il collegamento tramite il servizio cloud del produttore oppure una VPN, invece di aprire direttamente una porta della telecamera verso internet.
Autenticazione a due fattori e blocco dei tentativi
Attivare l’autenticazione a due fattori (2FA) nell’account del produttore, se l’app la offre. Verificare poi nelle impostazioni se la telecamera prevede il blocco dopo tentativi di accesso errati. Numero di tentativi e durata del blocco variano da modello a modello: controllarli nelle istruzioni del produttore. Dove l’app mostra un registro accessi, controllarlo periodicamente e cercare accessi da dispositivi sconosciuti.
Nel test Altroconsumo di sei modelli da interno, la configurazione descritta sopra resta a carico di chi installa la telecamera. Telecamere poco protette possono diventare un punto d’accesso per spiare o disattivare il sistema (Altroconsumo, 2026-10-29).
Telecamere senza abbonamento: esistono?
Sì, alcuni modelli registrano senza abbonamento cloud, salvando le immagini su una microSD inserita direttamente nella telecamera. Nel test di Altroconsumo (2026-10-29) sono indicate due telecamere da interno che permettono questa modalità: la Eufy Indoor Cam E30 e la Tapo C230.
Modelli con registrazione su microSD locale
- Eufy Indoor Cam E30: utilizzo di una microSD locale senza dipendenza dal cloud (Altroconsumo, 2026-10-29).
- Tapo C230: stessa possibilità di registrazione su microSD locale senza dipendenza dal cloud (Altroconsumo, 2026-10-29).
Cosa resta disponibile senza abbonamento
Senza abbonamento, le immagini restano solo sulla microSD. Lo storico nel cloud richiede il relativo servizio, mentre l’accesso remoto ai filmati sulla microSD può essere disponibile senza abbonamento: eufy lo dichiara per la Indoor Cam E30. Per gli altri modelli occorre verificare le funzioni dell’app. Le funzioni disponibili senza abbonamento vanno verificate per ogni modello nelle impostazioni dell’app o sulla pagina ufficiale del produttore.
Il limite principale è la capacità della microSD: quando è piena, la registrazione continua di solito sovrascrive i file più vecchi. Il periodo di archiviazione dipende quindi dalla capacità della microSD e dalla modalità di registrazione impostata.
Verificare la capacità microSD supportata
- Cercare le specifiche tecniche del modello sul sito del produttore.
- Individuare la capacità massima della microSD supportata e il formato richiesto.
- Confrontare la microSD acquistata con questi valori prima di installarla.
Devo informare colf e badanti?
Sì, se in casa c’è personale domestico che la telecamera può riprendere. Secondo Altroconsumo (2026), quando in casa ci sono lavoratori come badanti, colf o baby sitter serve un’informativa scritta sull’uso delle riprese. L’obbligo riguarda il datore di lavoro che installa il sistema, e vale anche se la telecamera è pensata per la sicurezza della casa e non per controllare il lavoro.
Informativa scritta sull’uso delle riprese
L’informativa deve essere un documento scritto, consegnato al lavoratore prima che la telecamera inizi a registrare. Deve dire con chiarezza:
- lo scopo delle riprese;
- le zone della casa coperte dalla telecamera;
- chi può accedere alle immagini registrate.
Conservare una copia firmata per ricevuta dimostra che il lavoratore è stato informato.
Lavoratori domestici: colf, badanti e baby sitter
L’indicazione di Altroconsumo riguarda esplicitamente tutte e tre le figure: colf, badanti e baby sitter. Il criterio è la presenza del lavoratore in un ambiente ripreso, non il tipo di mansione. Se una telecamera inquadra la stanza in cui la badante svolge il suo lavoro, o l’ingresso dove la colf entra ogni giorno, l’informativa è necessaria anche se nessuno ha intenzione di controllare l’attività.
Verifiche presso Garante privacy e consulente del lavoro
Per confermare le regole applicabili al proprio caso, conviene fare due verifiche separate:
| Verifica | Cosa controllare |
|---|---|
| Garante privacy (gpdp.it) | Provvedimenti e indicazioni sulla videosorveglianza nel contesto domestico |
| Consulente del lavoro | Contratto di lavoro domestico e obblighi del datore di lavoro |
Il Garante stabilisce le regole sul trattamento dei dati personali, mentre il consulente del lavoro verifica gli aspetti contrattuali legati alla presenza del lavoratore in casa.
Come scegliere un modello sicuro
Prima dell’acquisto si possono verificare tre elementi: la durata degli aggiornamenti firmware, la politica sui dati e la localizzazione dei server, il supporto a Matter e la compatibilità con Home Assistant. La sicurezza pesa poco nei test comparativi: nel test Altroconsumo di sei telecamere da interno (29 ottobre 2026), la cybersicurezza incide solo per il 5% del giudizio. Conviene quindi controllarla direttamente sulle schede dei produttori.
Durata degli aggiornamenti firmware
Una telecamera vulnerabile resta esposta finché il produttore non rilascia correzioni. Il criterio decisivo è un periodo di aggiornamento del firmware dichiarato per iscritto. Per verificarlo:
- cercare la durata nella pagina di supporto o nelle FAQ del produttore, non solo nel materiale pubblicitario;
- controllare se il produttore indica che gli aggiornamenti sono gratuiti;
- verificare la data dell’ultimo aggiornamento pubblicato nella sezione download o changelog del modello.
Politica sulla privacy e localizzazione dei server
L’informativa privacy indica dove vengono conservati i dati video e per quanto tempo. Va letta cercando questi punti:
- localizzazione dei server: il paese o la regione di conservazione dei dati cloud;
- trasferimenti dei dati verso paesi terzi e subappaltatori;
- descrizione della cifratura delle registrazioni e delle comunicazioni.
Un’informativa vaga sui server è quindi un segnale da considerare sfavorevole.
Supporto a Matter e compatibilità con Home Assistant
Matter è lo standard di interoperabilità che permette a dispositivi di marche diverse di funzionare con gli ecosistemi principali. Per le telecamere la compatibilità dipende dal modello, quindi va verificata caso per caso:
- controllare sulla confezione o nella scheda tecnica la presenza del logo Matter e la versione dichiarata;
- confermare la certificazione nel database pubblico della Connectivity Standards Alliance, che gestisce lo standard;
- per Home Assistant, consultare la lista delle integrazioni su home-assistant.io: una telecamera può risultare integrata in modo nativo oppure solo tramite un’integrazione di terze parti, con livelli di supporto diversi.
Riepilogo dei controlli
| Criterio | Dove verificarlo | Segnale da cercare |
|---|---|---|
| Aggiornamenti firmware | Pagina di supporto, FAQ, changelog | Durata dichiarata per iscritto |
| Politica dati | Informativa privacy | Paese di conservazione dei server |
| Cifratura | Scheda tecnica, informativa | Connessioni cifrate dichiarate |
| Matter | Confezione, database CSA | Logo e certificazione del modello |
| Home Assistant | home-assistant.io/integrations | Integrazione nativa o documentata |